Plan Nacional de Ciberseguridad 2025-2030: lo que deben hacer los proveedores del gobierno mexicano
El Eje 6 del Plan Nacional de Ciberseguridad 2025-2030 cambia las reglas para los proveedores de la APF. Descubre qué se les exigirá, por qué ISO 27001 es el camino más directo y cómo prepararse.
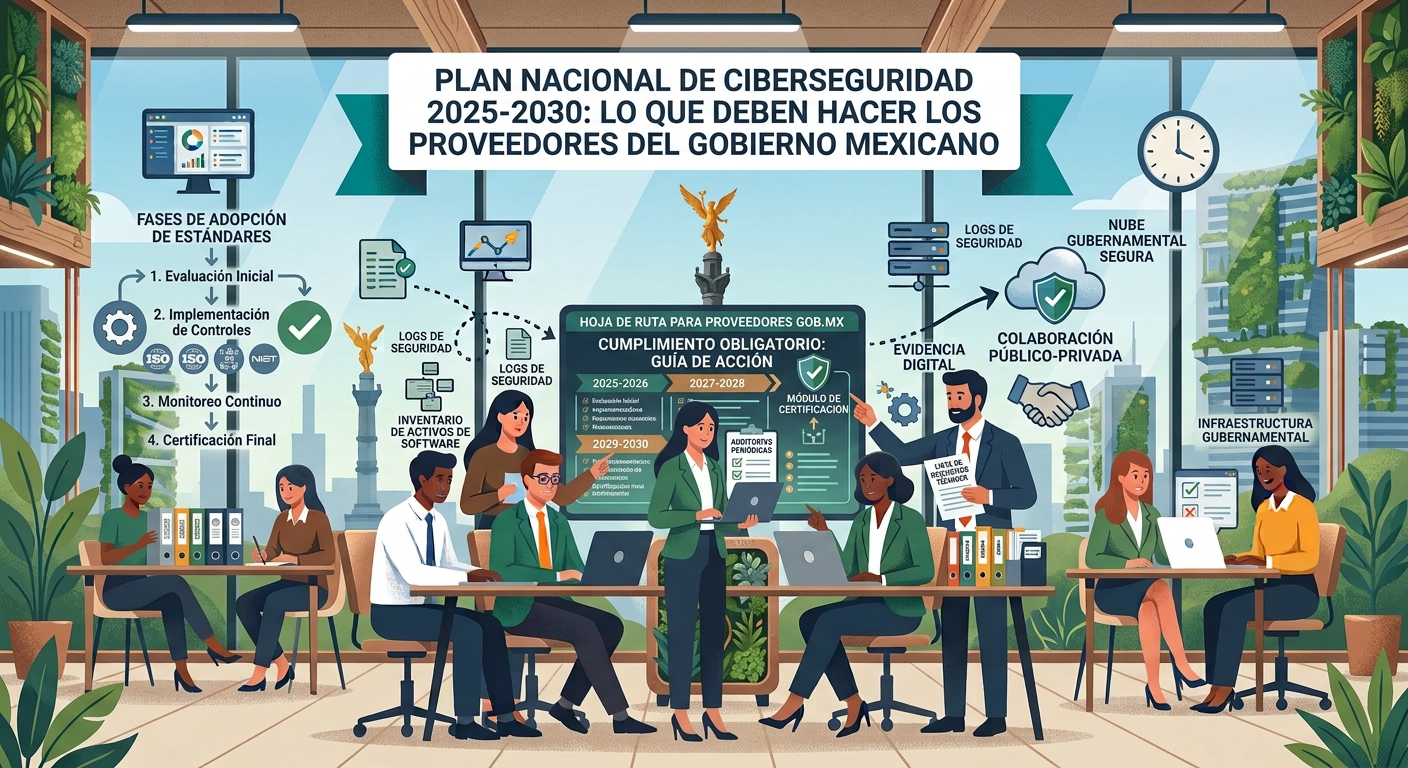
El 17 de diciembre de 2025, el gobierno federal publicó en el Diario Oficial de la Federación la Política General de Ciberseguridad para la Administración Pública Federal — el documento que da fuerza legal al Plan Nacional de Ciberseguridad 2025-2030. Desde ese día, la seguridad de la información dejó de ser una conversación opcional para las dependencias del gobierno federal mexicano.
Lo que muchas empresas privadas aún no entienden es que esa política también les aplica — no directamente, sino a través del Eje 6: Cadena de suministro y terceros confiables.
Si tu empresa provee servicios tecnológicos, software, infraestructura, consultoría o cualquier servicio digital a una dependencia federal, este artículo es para ti.
Qué es el Plan Nacional de Ciberseguridad 2025-2030
El Plan Nacional de Ciberseguridad 2025-2030 es la estrategia nacional que busca homologar los estándares de seguridad de la información en toda la Administración Pública Federal, bajo la rectoría de la Agencia de Transformación Digital y Telecomunicaciones (ATDT).
Se organiza en ocho ejes estratégicos con objetivos y acciones obligatorias para las instituciones públicas:
- Gobernanza, marco normativo y cumplimiento
- Gestión de riesgos y resiliencia operativa
- Protección de infraestructura crítica y activos tecnológicos
- Prevención, detección y respuesta a incidentes
- Identidad, accesos y Zero Trust
- Cadena de suministro y terceros confiables
- Capacidades técnicas, talento humano y cultura de ciberseguridad
- Innovación, madurez y mejora continua
La Política fue publicada en el DOF el 17 de diciembre de 2025 y es obligatoria para todas las dependencias, entidades y órganos administrativos desconcentrados de la APF.
Por qué el Eje 6 impacta directamente a empresas privadas
La lógica del Eje 6 es simple y contundente: la seguridad de la APF no depende solo de sus propias capacidades — depende también de la solidez de sus proveedores.
El texto oficial lo establece claramente: el Eje 6 busca garantizar que todos los actores externos vinculados con la APF — fabricantes, integradores, prestadores de servicios en la nube, consultores y proveedores de servicios tecnológicos — cumplan con estándares de seguridad equivalentes a los que se exigen internamente a las dependencias.
En términos prácticos, esto significa que una dependencia que implementa controles de seguridad robustos en su interior — gestión de riesgos, control de accesos, cifrado, gestión de incidentes — tiene que extender esa exigencia a los terceros que acceden a sus sistemas, procesan su información o forman parte de su cadena digital.
Un proveedor con prácticas débiles de seguridad es una puerta trasera a la dependencia que contrata.
Los plazos que ya están corriendo
La Política General de Ciberseguridad para la APF estableció que en un máximo de 180 días naturales desde su publicación, la ATDT debería emitir los lineamientos técnicos, criterios de cumplimiento y formatos oficiales para la implementación.
Esos 180 días vencieron en junio de 2026.
Esto significa que las dependencias federales están en proceso activo de implementación del marco — y que los criterios con los que evaluarán a sus proveedores se están definiendo y aplicando ahora mismo.
Las empresas que esperen a que les llegue un requisito formal en un contrato para empezar a prepararse llegarán tarde. El proceso de implementación de un SGSI y certificación ISO 27001 toma entre 6 y 12 meses para una empresa mediana — lo que significa que quien empiece en enero de 2027 puede tener la certificación a finales de ese año.
Quien espere a que se lo pidan para empezar, no tendrá el certificado cuando lo necesite.
Qué se les exigirá a los proveedores de la APF
Aunque los lineamientos específicos del Eje 6 para proveedores están en proceso de definición por parte de la ATDT, la dirección es clara a partir del texto del Plan y la experiencia en implementación:
Evidencia de controles de seguridad de la información
Las dependencias exigirán a sus proveedores demostrar que tienen controles formales de seguridad implementados — no solo declarados. Esto incluye gestión de accesos, cifrado, control de dispositivos, gestión de incidentes y continuidad de negocio.
Gestión formal de riesgos
El Eje 2 del Plan establece una lógica estructurada de evaluación de riesgos y resiliencia operativa. Los proveedores que acceden a sistemas o procesan información de dependencias serán evaluados sobre su capacidad de identificar y gestionar riesgos de seguridad.
Alineación con estándares reconocidos
ISO/IEC 27001:2022 es el estándar internacional que satisface directamente los requisitos del Plan. Una empresa certificada en ISO 27001 puede demostrar con evidencia auditable que cumple con los controles que el Eje 6 exige — sin necesidad de esperar a que se publiquen criterios adicionales.
Control de accesos bajo Zero Trust
El Eje 5 del Plan incorpora explícitamente el modelo Zero Trust. Para los proveedores, esto tiene implicaciones directas: los accesos remotos a sistemas de dependencias federales deberán cumplir con autenticación multifactor, control por identidad y registros de auditoría.
Reporte de incidentes
El Plan establece la expectativa de monitoreo continuo y reporte de incidentes al CSIRT Nacional-APF en menos de 24 horas. Los proveedores que procesen información de dependencias necesitarán tener procedimientos formales de gestión y reporte de incidentes.
Por qué ISO 27001 es el camino más directo
Los controles que establece el Plan Nacional de Ciberseguridad para la cadena de suministro son, en su mayoría, controles del Anexo A de ISO 27001:2022. No es coincidencia — el Plan está alineado con los estándares internacionales de seguridad de la información.
Implementar ISO 27001 antes de que te lo exijan tiene tres ventajas concretas:
Ventaja competitiva inmediata. Los contratos con dependencias federales favorecerán a proveedores que puedan demostrar controles formales. En igualdad de condiciones técnicas y económicas, el proveedor certificado en ISO 27001 tiene una ventaja diferencial que se traducirá en contratos ganados.
Tiempo de preparación. Una empresa que empieza hoy el proceso de certificación ISO 27001 puede estar certificada en 6 a 12 meses. Una empresa que espera a que sea requisito contractual tendrá que entregar resultados en plazos imposibles.
Alineación completa con el Plan. ISO 27001:2022 cubre directamente los controles que el Plan exige: gestión de riesgos (Eje 2), protección de activos (Eje 3), gestión de incidentes (Eje 4), control de accesos (Eje 5) y cadena de suministro (Eje 6). Una sola certificación responde a múltiples ejes del Plan.
Quiénes deben actuar ahora
El Eje 6 aplica a cualquier empresa que tenga o busque contratos con dependencias de la APF y que involucre:
- Provisión de software o plataformas tecnológicas
- Servicios en la nube (SaaS, IaaS, PaaS)
- Consultoría en tecnología, seguridad o sistemas de gestión
- Integración de sistemas o infraestructura tecnológica
- Procesamiento o almacenamiento de información gubernamental
- Servicios de telecomunicaciones o conectividad
- Mantenimiento de equipos o sistemas con acceso a redes gubernamentales
Si tu empresa está en alguna de estas categorías y no tiene un SGSI formal, el momento de empezar no es cuando te lo pidan — es ahora.
El momento de actuar es antes de que sea obligatorio
Las empresas que se adelanten al cumplimiento del Eje 6 no solo reducen su exposición a riesgos — también ganan una ventaja comercial real en un mercado donde la exigencia de seguridad está creciendo.
La hoja de ruta del Plan lleva a México de una fase de "Fundamento" en 2025 a "Transformación" en 2030. Cada año, los requisitos serán más específicos y la presión sobre los proveedores será mayor.
En GEIN360 acompañamos a empresas proveedoras de la APF en la implementación de su SGSI bajo ISO 27001:2022 — con consultoría especializada, plataforma de gestión integrada y capacitación con validez STPS. Si quieres saber qué tan preparada está tu organización para los requisitos del Eje 6, solicita un diagnóstico inicial sin costo.
Alfredo Díaz Arriaga es co-fundador de GEIN360 y participa activamente en la implementación del marco de ciberseguridad de la Administración Pública Federal. Consultor especializado en Sistemas de Gestión de Seguridad de la Información bajo ISO/IEC 27001:2022.